ArtigoMicrosoft 3658 min de leitura
Rótulos de confidencialidade em grupos e sites: onde a proteção começa antes da conversa
Neste artigo
Quando a gente pensa em proteger a informação na organização, o primeiro instinto é olhar para o documento: quem pode abrir, quem pode editar, quem pode compartilhar. Faz sentido, porque é ali que o dado sensível está escrito. Mas tem um momento em que a proteção pode (e deveria) começar antes: na escolha do espaço onde a conversa vai acontecer.
É sobre isso que eu quero falar hoje: rótulos de confidencialidade aplicados a grupos do Microsoft 365, equipes do Teams, sites do SharePoint, comunidades do Viva Engage e espaços de trabalho do Loop. A documentação da Microsoft chama esses destinos de "contêineres" e, desde 2021, eles também podem receber rótulos, com efeitos que vão muito além de uma etiqueta bonita na tela.
O que muda quando o rótulo vai para o grupoLink para esta seção
Até pouco tempo, rótulo de confidencialidade era coisa de arquivo e email. Você classificava um documento como "Confidencial" e ele ganhava criptografia, marcas d'água, restrição de acesso. O rótulo acompanhava o conteúdo para onde quer que ele fosse. Isso continua valendo e é importante.
Mas o rótulo para contêineres faz algo diferente: ele protege o ambiente antes de qualquer item ser criado lá dentro. Quando você aplica um rótulo a uma equipe do Teams ou a um site do SharePoint, o rótulo não rotula os arquivos que estão ali, isso é uma confusão comum. Em vez disso, ele define as regras de acesso e compartilhamento daquele espaço. Os itens dentro do contêiner não herdam o rótulo nem ganham marcação ou criptografia automaticamente (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Na prática, isso significa que o rótulo vira uma espécie de "portaria" do espaço: ele decide quem entra, se o grupo é público ou privado, se pessoas de fora da organização podem participar, como o compartilhamento externo funciona e até se o time aparece nas buscas internas.
O que dá para configurarLink para esta seção
Quando você cria ou edita um rótulo de confidencialidade no portal do Microsoft Purview, é preciso marcar o escopo "Groups & sites" para que as configurações de contêiner fiquem disponíveis. A partir daí, as opções são várias (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Privacidade. Público ou privado. Se você escolher um dos dois, o rótulo trava essa configuração: só dá para mudar removendo o rótulo do contêiner primeiro. Se escolher "Nenhum", o rótulo protege o espaço sem travar a privacidade, e os usuários continuam podendo escolher.
Acesso de usuários externos. Controla se o proprietário do grupo pode adicionar convidados de fora da organização. É uma camada extra de governança que independe da boa vontade de cada líder de equipe.
Compartilhamento externo do SharePoint. Aqui você define o nível de compartilhamento permitido para o site vinculado ao grupo: qualquer pessoa, novos e convidados existentes, apenas convidados existentes ou só pessoas da organização. A Microsoft recomenda atenção: se você publicar um rótulo com essa opção ativada, o proprietário do site poderá alterar o compartilhamento externo trocando o rótulo, o que antes era uma atribuição exclusiva de administradores (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Dispositivos não gerenciados e contextos de autenticação. Essas duas opções dependem do Microsoft Entra Conditional Access. A primeira usa o recurso do SharePoint para bloquear ou limitar o acesso de dispositivos não gerenciados. A segunda permite escolher um contexto de autenticação existente, por exemplo, um que exija autenticação multifator (MFA) ou aceitação de termos de uso. Se o usuário não atender às condições, o acesso é negado (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Descoberta de equipes privadas. Dependendo da política do Teams, dá para impedir que uma equipe privada com esse rótulo apareça nos resultados de busca. Útil para equipes que tratam de projetos sigilosos e que não deveriam ser encontradas por quem não precisa saber que existem.
Canais compartilhados. Controla se outras equipes podem ser convidadas para os canais compartilhados da equipe que tem o rótulo. As opções incluem "Somente interno", "Mesmo rótulo" e "Apenas equipe privada". A Microsoft alerta que essas opções têm dependência com as configurações de privacidade e acesso externo definidas antes, se houver incompatibilidade, o próprio sistema mostra uma mensagem de validação (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Onde o rótulo apareceLink para esta seção
Depois de publicado, o rótulo fica visível para os usuários em vários lugares. No Teams, ele aparece no canto superior direito de todos os canais. No SharePoint, o usuário vê o nome do rótulo e as políticas aplicadas ao navegar pelo site. Em Outlook na web, dá para selecionar o rótulo no momento de criar um novo grupo. E no centro de administração do SharePoint, a coluna "Sensitivity" na página de sites ativos permite visualizar, filtrar e até alterar o rótulo em massa (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Importante: os rótulos de contêiner não suportem exibição em outros idiomas. O nome e a descrição aparecem apenas no idioma original em que foram criados (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
O pulo do gato: a sincronização com o Microsoft Entra IDLink para esta seção
Para que os rótulos funcionem em grupos e sites, é preciso um passo de configuração que muita gente esquece: habilitar o suporte a rótulos no Microsoft Entra ID e sincronizar os rótulos do Purview com o diretório. Isso se faz via PowerShell, com o cmdlet Execute-AzureAdLabelSync (fonte: Assign sensitivity labels to Microsoft 365 groups ((abre em nova aba))).
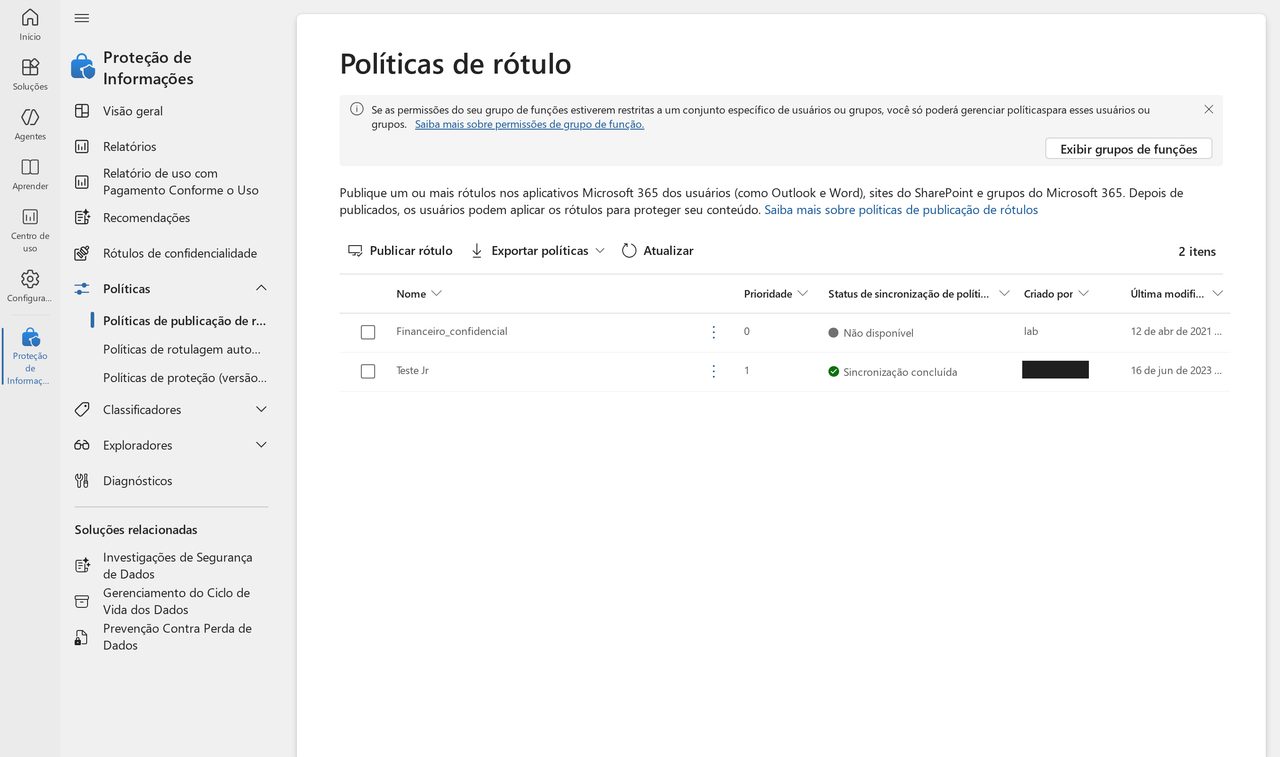
A Microsoft recomenda testar com um grupo pequeno de usuários antes de publicar para todo o tenant. Para um rótulo novo, espere pelo menos uma hora para a replicação, ou 24 horas se a configuração incluir controles de canais compartilhados do Teams. Para um rótulo existente que foi modificado, o tempo de espera é de 24 horas (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
O que acontece quando o documento é mais confidencial que o siteLink para esta seção
Um cenário interessante que a Microsoft documenta: se alguém enviar um documento com um rótulo de prioridade mais alta para um site que tem um rótulo de prioridade mais baixa, a ação não é bloqueada. Mas o sistema gera automaticamente um email para quem enviou o documento e para os proprietários e administradores do site (até 100 pessoas no total), com o assunto "Incompatible sensitivity label detected". O evento também fica registrado no log de auditoria como "Detected document sensitivity mismatch" (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Isso é útil, mas exige planejamento: a ordem dos rótulos na lista do Purview define a prioridade. Rótulos mais restritivos devem ficar no final da lista. E, se você usa rótulos separados para contêineres e para arquivos, é bom revisar essa ordem com cuidado.
Cuidados ao mexer em rótulos publicadosLink para esta seção
A Microsoft é explícita: não altere as configurações de grupo e site de um rótulo depois que ele já foi aplicado a equipes, grupos ou sites. Se precisar alterar, espere 24 horas para a replicação. E tem uma pegadinha importante: se a mudança for no acesso de usuários externos, a nova configuração vale apenas para novos usuários. Convidados que já estavam no grupo continuam tendo acesso (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Se for deletar um rótulo, remova-o primeiro de todas as políticas, espere uma hora, confirme que ele não aparece mais para novos grupos, e só então delete. Fazer isso fora de ordem pode causar falha na criação de novas equipes, grupos e sites.
O que ainda não funcionaLink para esta seção
No momento desta consulta, alguns aplicativos e serviços ainda não dão suporte a rótulos de confidencialidade para grupos e sites: o centro de administração do Exchange, Dynamics 365, Project, Power BI e o portal My Apps. A lista completa de quem suporta e quem não suporta está na documentação da Microsoft, e vale a pena consultá-la antes de planejar a implantação (fonte: Use sensitivity labels to protect collaborative workspaces ((abre em nova aba))).
Para começarLink para esta seção
Se você ainda não habilitou essa funcionalidade no seu tenant, o caminho é:
- No Microsoft Entra ID, habilite o suporte a rótulos via PowerShell (diretriz
EnableMIPLabels = "True"). - Sincronize os rótulos com o
Execute-AzureAdLabelSync. - No Purview, crie ou edite um rótulo marcando o escopo "Groups & sites".
- Configure as opções de privacidade, acesso externo, Conditional Access e descoberta.
- Publique o rótulo em uma política para um grupo de teste.
- Aguarde a replicação e teste a criação de uma equipe ou site com o rótulo.
- Se tudo funcionar, publique para o restante da organização.
No seu tenant, confirme se há pelo menos uma licença ativa do Microsoft Entra ID P1, porque sem ela a configuração não funciona (fonte: Assign sensitivity labels to Microsoft 365 groups ((abre em nova aba))).
O que ficaLink para esta seção
Rótulos de confidencialidade em contêineres não substituem a classificação de documentos e emails. Eles atuam em outra camada: a do ambiente. Quando bem configurados, eles garantem que a proteção começa no momento em que o espaço de colaboração é criado, antes do primeiro arquivo, antes da primeira mensagem. E, para quem administra um tenant com dezenas ou centenas de equipes, isso faz uma diferença enorme.
Como citar
Thais Mafra, "Rótulos de confidencialidade em grupos e sites: onde a proteção começa antes da conversa", thaismafra.4clouders.com, 2 de setembro de 2026, https://thaismafra.4clouders.com/posts/rotulos-de-confidencialidade-em-grupos-e-sites-onde-a-protecao
Comentários
Entrar para comentar.
Relacionados
ArtigoMicrosoft 3656 min de leitura
Da experiência piloto ao frontline: expansão sem copiar e colar o escritório
Microsoft 365 Frontline
ArtigoMicrosoft 3657 min de leitura
Adoption Score: webinar para interpretar o painel sem expor pessoas nem inventar conclusões
Adoption Score, privacidade, Microsoft 365, adoção digital
ArtigoMicrosoft 3653 min de leitura
Quem pode criar um time: a dúvida que começa no grupo do Microsoft 365
Controle de quem pode criar times a partir da criação de grupos do Microsoft 365
ArtigoMicrosoft Teams7 min de leitura
Ferramentas de adoção do Teams: o que baixar, adaptar e deixar de lado
Adoção Microsoft Teams