ArtigoMicrosoft Teams7 min de leitura
Conditional Access para dispositivos Teams: o que muda com device code flow
Neste artigo
Se você administra dispositivos compartilhados com Teams Rooms, Teams Android ou qualquer dispositivo Teams que depende de device code flow para fazer o primeiro login, este artigo é para você.
A Microsoft recomenda bloquear device code flow sempre que possível. O motivo é de segurança: um atacante pode iniciar o fluxo, enviar um código para a vítima e pedir que ela insira esse código em uma página legítima de login da Microsoft. Como a página é real, o golpe fica mais difícil de reconhecer.
Mas dispositivos Teams precisam de device code flow. Eles não têm navegador completo nem teclado para digitar senha. O device code flow é o mecanismo que permite o registro inicial, a reprovisionamento e alguns cenários de reautenticação.
O desafio, então, é bloquear o device code flow para todo mundo, menos para as contas de recurso dos dispositivos Teams. A Microsoft chama essa abordagem de "default-block com exceções em camadas". Vou mostrar como fazer isso.
O que você precisa antes de começarLink para esta seção
Você vai precisar de:
- Uma função que permita gerenciar Conditional Access, como Administrador de Conditional Access ou Administrador de Segurança.
- Licença Microsoft Entra ID P1 ou superior para os usuários no escopo da política.
- Uma lista das contas de recurso dos dispositivos Teams (as contas de sala, de área comum ou de dispositivo compartilhado).
- Acesso aos logs de entrada do Microsoft Entra ID.
- Contas de acesso de emergência (break-glass) excluídas das políticas de Conditional Access.
Um detalhe importante: quando eu falo "conta de recurso do dispositivo Teams", estou falando da conta atribuída à sala ou ao dispositivo, não da conta do técnico ou administrador que faz a configuração.
A abordagem recomendadaLink para esta seção
A estratégia tem dois pilares:
- Um grupo de segurança persistente com as contas de recurso dos dispositivos Teams que precisam de device code flow.
- Uma exclusão do recurso Device Registration Service na política, para que o registro do dispositivo via device code flow não seja bloqueado.
O rollout é feito em etapas. Primeiro você faz um inventário do uso de device code flow nos logs de entrada. Depois cria os grupos de exceção. Então cria a política de Conditional Access que bloqueia device code flow, exclui esses grupos e exclui o Device Registration Service. Pilota em modo report-only, valida, e só então ativa.
Como criar a políticaLink para esta seção
No centro de administração do Microsoft Entra, vá em Entra ID > Conditional Access > Políticas e clique em Nova política.
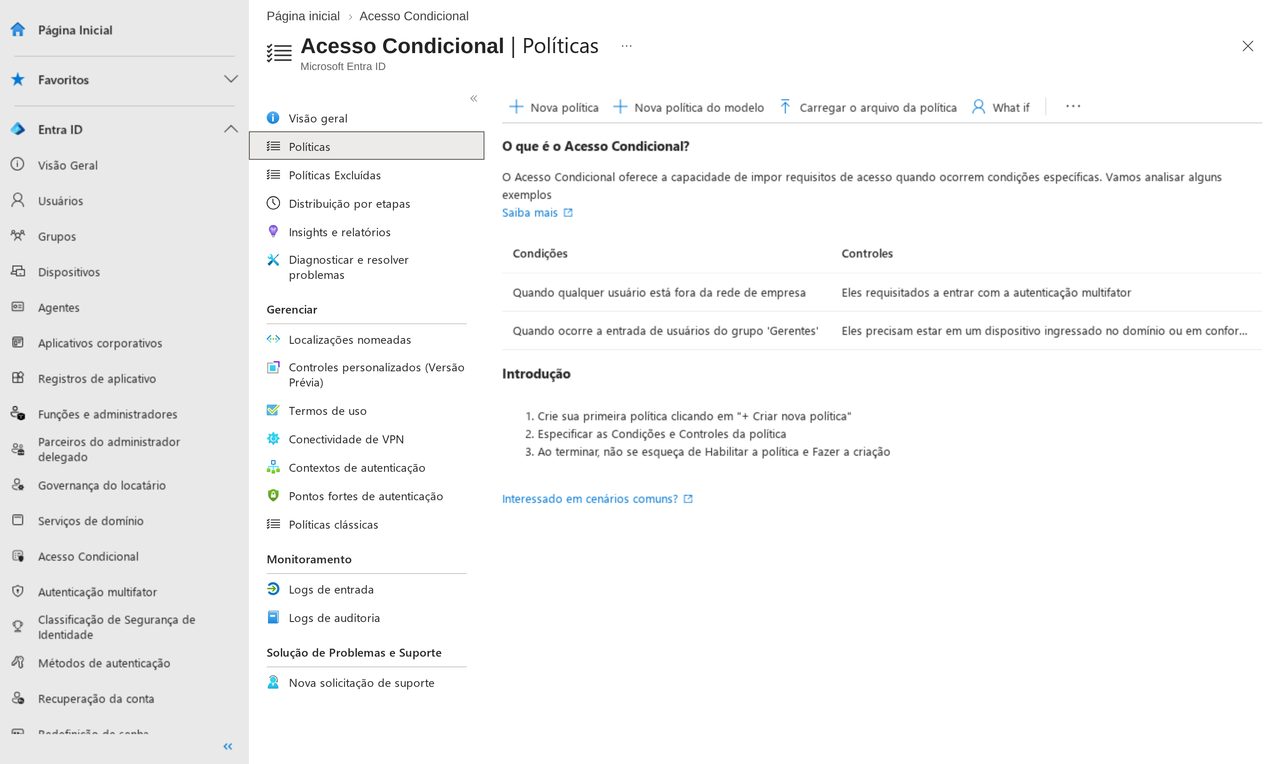
Dê um nome claro para a política. Em Usuários ou identidades de carga de trabalho, inclua Todos os usuários. Nas exclusões, coloque suas contas de acesso de emergência e os grupos de exceção de device code flow que você criou.
Em Recursos de destino, inclua Todos os recursos (antigos 'Todos os aplicativos de nuvem'). A Microsoft recomenda esse escopo a menos que você tenha validado um escopo mais restrito para o seu cenário. Na exclusão, adicione Device Registration Service. Essa exclusão é obrigatória: sem ela, o registro do dispositivo via device code flow é bloqueado pela própria política.
Em Condições > Fluxos de autenticação, marque Configurar como Sim e selecione Device code flow.
Em Controles de acesso > Conceder, selecione Bloquear acesso.
Antes de ativar, deixe a política em Somente relatório. Valide o comportamento dos dispositivos Teams. Confira nos logs de entrada se o registro das salas continua funcionando, se o Device Registration Service aparece como excluído e se as contas de recurso no grupo de exceção conseguem fazer login. Depois da validação, é só mudar de "Somente relatório" para "Ativado".
O que validar antes de ativarLink para esta seção
Use os logs de entrada com o filtro Protocolo de autenticação = Device code flow para fazer o inventário antes do rollout. Depois, durante a validação, olhe também o campo Método de transferência original = Device code flow. Uma sessão que começou com device code flow pode continuar sendo avaliada como derivada de device code flow mesmo quando o evento de login atual não mostra device code flow como protocolo. A Microsoft chama isso de protocol tracking.
Confirme que:
- O registro dos dispositivos Teams continua funcionando.
- O Device Registration Service está excluído da política.
- Os dispositivos Teams conseguem fazer login depois do registro, inclusive em cenários de reautenticação como troca de senha ou mudança de política de Conditional Access.
- Os cenários aprovados fora dos dispositivos Teams têm grupos de exceção explícitos.
- O uso desconhecido ou injustificado de device code flow está sendo bloqueado.
- As contas de acesso de emergência continuam excluídas.
Gerenciamento das exceçõesLink para esta seção
As contas de recurso dos dispositivos Teams precisam de device code flow tanto para o login inicial quanto para reautenticação. Por isso a exceção é persistente, não temporária. Uma exceção: contas que usam autenticação sem senha precisam de device code flow apenas no provisionamento inicial, mas ainda assim devem ficar no grupo de exceção para não bloquear reprovisionamento e recuperação.
Adicione contas de recurso ao grupo de exceção conforme os dispositivos forem implantados. Remova uma conta apenas quando o dispositivo for desativado ou a conta não for mais usada. Documente o proprietário, o dispositivo e o identificador da mudança.
Um ponto de atenção: a exceção é por conta, não por recurso ou cenário. Uma conta excluída pode usar device code flow para qualquer aplicativo ou recurso no escopo da política. Por isso o grupo de exceção deve conter apenas contas genuínas de dispositivo Teams, monitoradas e aprovadas pelo proprietário.
E se você usa device code flow fora dos dispositivos Teams?Link para esta seção
Algumas organizações usam device code flow para Azure CLI, ferramentas de desenvolvedor, ferramentas de administração ou experiências legadas de linha de comando. Antes de ativar o bloqueio geral, levante essas dependências.
Revise os logs de entrada com os dois filtros: Protocolo de autenticação = Device code flow e Método de transferência original = Device code flow. Identifique o usuário, o aplicativo ou recurso, a localização, o contexto do dispositivo e o proprietário de cada dependência. Onde for possível, migre para métodos mais seguros: login baseado em navegador ou com corretor para usuários, identidades gerenciadas ou federação de identidade de carga de trabalho para automação.
Crie grupos de exceção apenas para as dependências aprovadas. Trate qualquer exceção restante como um risco documentado, com proprietário e periodicidade de revisão. Não adicione populações inteiras de usuários a grupos de exceção: uma exceção ampla permite device code flow para muito mais do que a ferramenta ou o cenário pretendido.
Depois da ativação, o trabalho continuaLink para esta seção
A política ativa não é o fim. Monitore o uso de device code flow e mantenha as exceções atualizadas. Revise a composição dos grupos de exceção regularmente. Monitore logins onde o método de transferência original é device code flow, não apenas o protocolo de autenticação. Mova dependências não-Teams para métodos mais seguros quando possível. E fique de olho em uso inesperado de device code flow por usuários privilegiados, contas de acesso de emergência, aplicativos desconhecidos ou localizações inesperadas.
Solução de problemasLink para esta seção
Se um dispositivo Teams for bloqueado inesperadamente, comece confirmando se a conta de recurso está no grupo de exceção e se o Device Registration Service está excluído da política. Depois, revise os logs de entrada: se o método de transferência original mostrar device code flow, a sessão pode estar sendo avaliada como derivada de device code flow mesmo que o protocolo de autenticação atual não seja device code flow. Se o dispositivo continuar bloqueado depois dessas verificações, abra um ticket de suporte.
Para dispositivos Teams pessoais (não compartilhados), o cenário é mais complexo porque a conta do usuário também pode usar device code flow para outras finalidades. Evite exclusões amplas de usuários. Se uma exceção baseada em usuário for necessária, documente o risco, monitore o uso e revise a exceção regularmente.
Links de referênciaLink para esta seção
- Restrict device code flow for Microsoft Teams devices with Conditional Access ((abre em nova aba))
- Conditional Access and Intune compliance for Microsoft Teams Rooms and panels ((abre em nova aba))
- Supported Conditional Access policies for Teams Rooms ((abre em nova aba))
- Conditional Access license requirements ((abre em nova aba))
- Manage emergency access accounts ((abre em nova aba))
- Protocol tracking in Authentication Flows ((abre em nova aba))
Como citar
Thais Mafra, "Conditional Access para dispositivos Teams: o que muda com device code flow", thaismafra.4clouders.com, 2 de setembro de 2026, https://thaismafra.4clouders.com/posts/conditional-access-para-dispositivos-teams-o-que-muda-com
Comentários
Entrar para comentar.
Relacionados
ArtigoMicrosoft Teams7 min de leitura
Ferramentas de adoção do Teams: o que baixar, adaptar e deixar de lado
Adoção Microsoft Teams
ArtigoMicrosoft Teams6 min de leitura
Onde procurar uma ação do Teams no audit log
Microsoft Teams, auditoria, Purview, compliance
ArtigoMicrosoft Teams8 min de leitura
Auto attendants no Teams Phone: oficina para revisar o primeiro caminho de quem liga
Teams Phone
ArtigoMicrosoft Teams7 min de leitura
Programa de champions no Teams: mentoria para desenhar o papel antes de escolher as pessoas
Programa de champions, Microsoft Teams, adoção, mudança organizacional